
多層システムセキュリティの解説
スマートマニュファクチャリングおよびインダストリー4.0の進展により、情報技術(IT)システムとオペレーショナルテクノロジー(OT)システムとのコンバージェンスが実現されました。IIoTセンサーシステムの導入を検討する際には、潜在的なセキュリティリスクおよび課題を把握し、それらの脆弱性に対して予防的に対処することが重要です。
IIoTシステムのセキュリティを設計段階から確保するには、多層アプローチが求められます。Omega IIoT Link エコシステムは、センサーからゲートウェイの通信、そしてクラウドに至るまで、すべてのゾーンにおいて脅威を緩和するセキュリティを組み込んでいる。
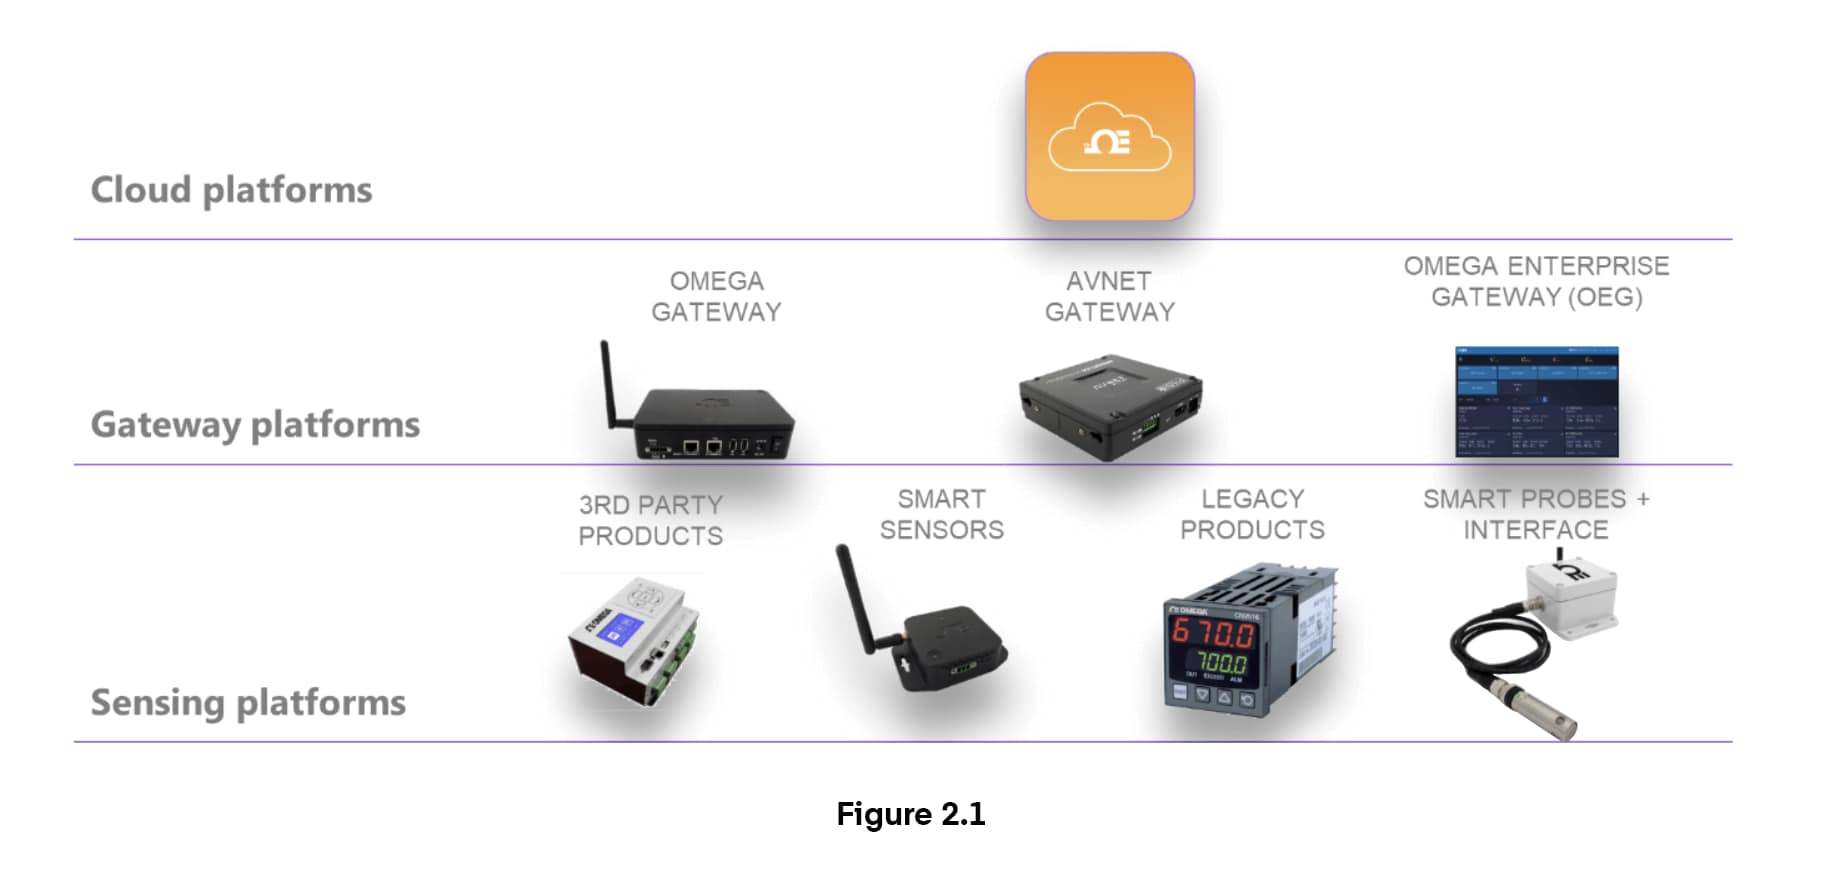
多層セキュリティの解説
1. サウスバウンドゲートウェイ/センサー接続
- IEEE 802.15.4 ECDH 暗号化鍵合意プロトコル
- デバイス認証
- リンク層暗号化 AES CCM
- セキュアなOTAダウンロード
- Secure Boot 対応の OTD ファームウェア ブート マネージャ
- センサIDのクロスチェック
サウスバウンドのゲートウェイとセンサー間の接続には、業界標準のIEEE 802.15.4 AES256暗号化プロトコルが採用されています。このプロトコルは、楕円曲線Diffie-Hellman(ECDH)による暗号化鍵合意プロトコルおよびデバイス認証機能を備え、中間者攻撃(MiTM)を防止します。リンク層暗号化 AES CCM(クリプトブロック暗号モード)
- セキュアなOver The Air(OTA)ダウンロード
- On The Device(OTD)ファームウェア・ブート・マネージャ(Secure Boot対応)は、起動のたびにデバイス上で実行されるファームウェアの真正性を検証します。
- センサーのIDをクラウドの認証情報とクロスチェックし、スプーフィングを防止
2. ノースバウンド クラウド/ゲートウェイ接続
- TCP/IP 上の AMQP プロトコル
- トランスポート層セキュリティ(TLS)+認証
- AES-256 暗号化
- Trusted Platform Module(TPM)ゲートウェイを使用した秘密鍵
- 一意のチャレンジコード
- 双方向認証検証
- ゲートウェイの認証モードは、電源のオフ・オン(パワーサイクル)を経ても保持される。
- 5回の失敗後のセキュリティチャレンジモード
ノースバウンドのクラウド/ゲートウェイ接続は、TCP/IP 上で業界標準の AMQP プロトコルを、Transport Layer Security(TLS)とともに使用し、AES-256 暗号化を伴う証明書ベースの認証プロトコルも含む。本システムは、ゲートウェイとクラウドに別々の共有秘密鍵を備え、ゲートウェイにはハードウェアベースのTrusted Platform Module(TPM)を搭載しています。 ゲートウェイおよびクラウドにより生成される一意のチャレンジコードは、共有の(暗号化された)センサー情報から構成される共通のチャレンジコードに基づく、共有かつ非公開のハッシュ関数を使用する。ゲートウェイとクラウドの両方が、認証プロセスが正常に完了したことを検証します。Gatewayの認証モードは、電源のオフ・オン(パワーサイクル)を経ても保持されます。ゲートウェイが認証状態に移行した場合、それ以降のアクセスはすべて、認証の実施または工場出荷時設定へのリセットを必要とします。認証試行が5回失敗した場合、Gatewayは必ず電源の再投入(パワーサイクル)を行う必要があります。クラウドアクセス認証は、失敗が5回発生するとセキュリティチャレンジモードに移行します。
3. クラウド層
- 固有ID
- アカウント + パスワード
- Microsoft Azure DDoS 保護
- IoT Hub の多層制御、認証、および認可
クラウド層では、データへのアクセスにユーザーアカウントのパスワードおよび一意のIDが必要であり、Microsoft Azure上で稼働します。Microsoft Azureには、プラットフォームにおけるDoS攻撃の緩和機能が含まれ、さらに多段階のアクセス制御、認証、認可を備えたIoT Hubが実装されています。
4. 最終検証
最後に、侵入テスト(「ホワイトハット」テスト)を実施し、実装に脆弱性が存在しないことを検証します。
結論
いかなるIIoTシステムも、ありとあらゆる脅威に対する完全な耐性を保証するものではありませんが、Omega IIoT Linkシステムは、各レイヤーにおいてセキュリティを設計上のコア要素として組み込むことで、堅牢な安全性エコシステムを実現しています。暗号化および認証、通信セキュリティプロトコル、パスワード保護、ならびにホワイトハットテスト/検証に至るまで、Omega IIoT Linkはシステムにおけるあらゆる階層でセキュリティに対処しています。Omega IIoT Linkのセキュリティに関する詳細については、今すぐご相談ください。
用語集
本記事で使用されている技術用語および略語の定義をご確認ください。
AES CCM 暗号化 Advanced Encryption Standard-Counter with CBC-MAC(AES CCM)は、認証と機密性の両方を提供するために設計された認証付き暗号化アルゴリズムです。
AMQPプロトコル Advanced Message Queuing Protocol(AMQP)は、ミドルウェアにおけるメッセージ伝送のためのオープン標準のアプリケーション層プロトコルである。
DDoS 分散型サービス妨害(DDoS)攻撃とは、インターネットトラフィックを過剰に送りつけてサーバーまたはネットワークの機能を阻害しようとする悪意ある試みである。
ECDH 楕円曲線Diffie-Hellman(ECDH)は、暗号化された鍵合意プロトコルであり、2者が共有秘密鍵またはその共有鍵から派生した鍵のいずれかを用いて情報を共有することを可能にする。その後、この鍵を用いて、対称鍵暗号方式による後続の通信を暗号化することができる。
MITM 中間者攻撃(MITM;monster in the middle、machine in the middle、monkey in the middle、meddler in the middle、manipulator in the middle とも呼ばれる)は、攻撃者が2当事者の間のプライベートな通信を、当事者たちに知られることなく傍受し(場合によっては改ざんする)サイバー攻撃である。
TCP/IP 伝送制御プロトコル/インターネットプロトコル(TCP/IP)は、米国国防総省が設計した一連の通信プロトコルであり、アプリケーションプログラムおよびコンピューティングデバイスが、データパケットを用いてネットワーク経由でメッセージを安全に交換することを可能にするものである。
TLS Transport Layer Security(TLS)は、ネットワーク上での通信の安全性を確保するための暗号プロトコルである。TLSは、暗号化、認証、およびセッション鍵を用いて接続を保護し、通信の真正性を確保します。
TPM Trusted Platform Module(TPM)ゲートウェイは、マイクロコントローラを用いてデバイス/プラットフォームを安全に認証する。TPMには、改ざん耐性を高め、悪意のあるソフトウェアによるセキュリティ機能の改ざんを防止するため、複数の物理的セキュリティ機構が組み込まれている。
ステッピングモーターおよびコントローラーとは何か? – Omega Engineering ステッピングモーターの概要
