
1.0 はじめに
インダストリアル・インターネット・オブ・シングス(IIoT)は、ネットワーク化されたデバイスにより構成されるシステムであり、データの監視、収集、交換、および分析を行い、産業企業におけるよりスマートかつ迅速な経営意思決定を可能にする。IIoTアプローチを産業分野のビジネス課題に適用することのメリットは極めて大きい。効率、所要時間、設備投資、資産配分の改善がわずか数パーセントであっても、それが多大なコスト削減および/または収益の増加につながるためである。IIoTソリューションは、このような種類の改善率を実証しています。ただし、IIoTソリューションを実装するには、そのアーキテクチャおよび設計に関する理解が必要である。
本書の目的は、IIoTモニタリングシステムに関する当該の理解を提供することである。IIoTシステムは、モニタリングだけでなく制御にも使用可能であることに留意されたい。この2つのユースケースのうち、モニタリングは一般に、セットアップおよび保守がより容易である。IIoTモニタリングの即時的なメリットには、状態に関するリモート警報、履歴追跡、および手動チェックにかかる時間と労力の削減が挙げられます。
本書の以降の部分は、第2.0章においてIIoTモニタリングソリューションの概念アーキテクチャから開始します。概念アーキテクチャは、第3.0章で詳述される設計アーキテクチャの選択肢を説明するための枠組みを提供する。選択肢の選定に関する選定ガイドは、第4.0章に記載されています。第5.0章では、Omega Linkエコシステムおよび製品ラインの概要を説明し、設計アーキテクチャの一つの具現例を示しています。第5.0章では、エッジコンピューティングの概要を簡潔に説明し、IIoTの制御用途と監視用途の比較へと話を戻します。
IIoTセキュリティのテーマは重要なものです。詳細な検討は別の文書に委ねますが、アーキテクチャ関連のガイダンスの要約を付録に記載しています。ここに示す概念アーキテクチャおよび設計アーキテクチャ(ならびにOmegaのOmega Linkエコシステム)は、セキュリティをその構造の不可欠な要素として組み込んでいる。
2.0 コンセプトアーキテクチャ
2.1 概要
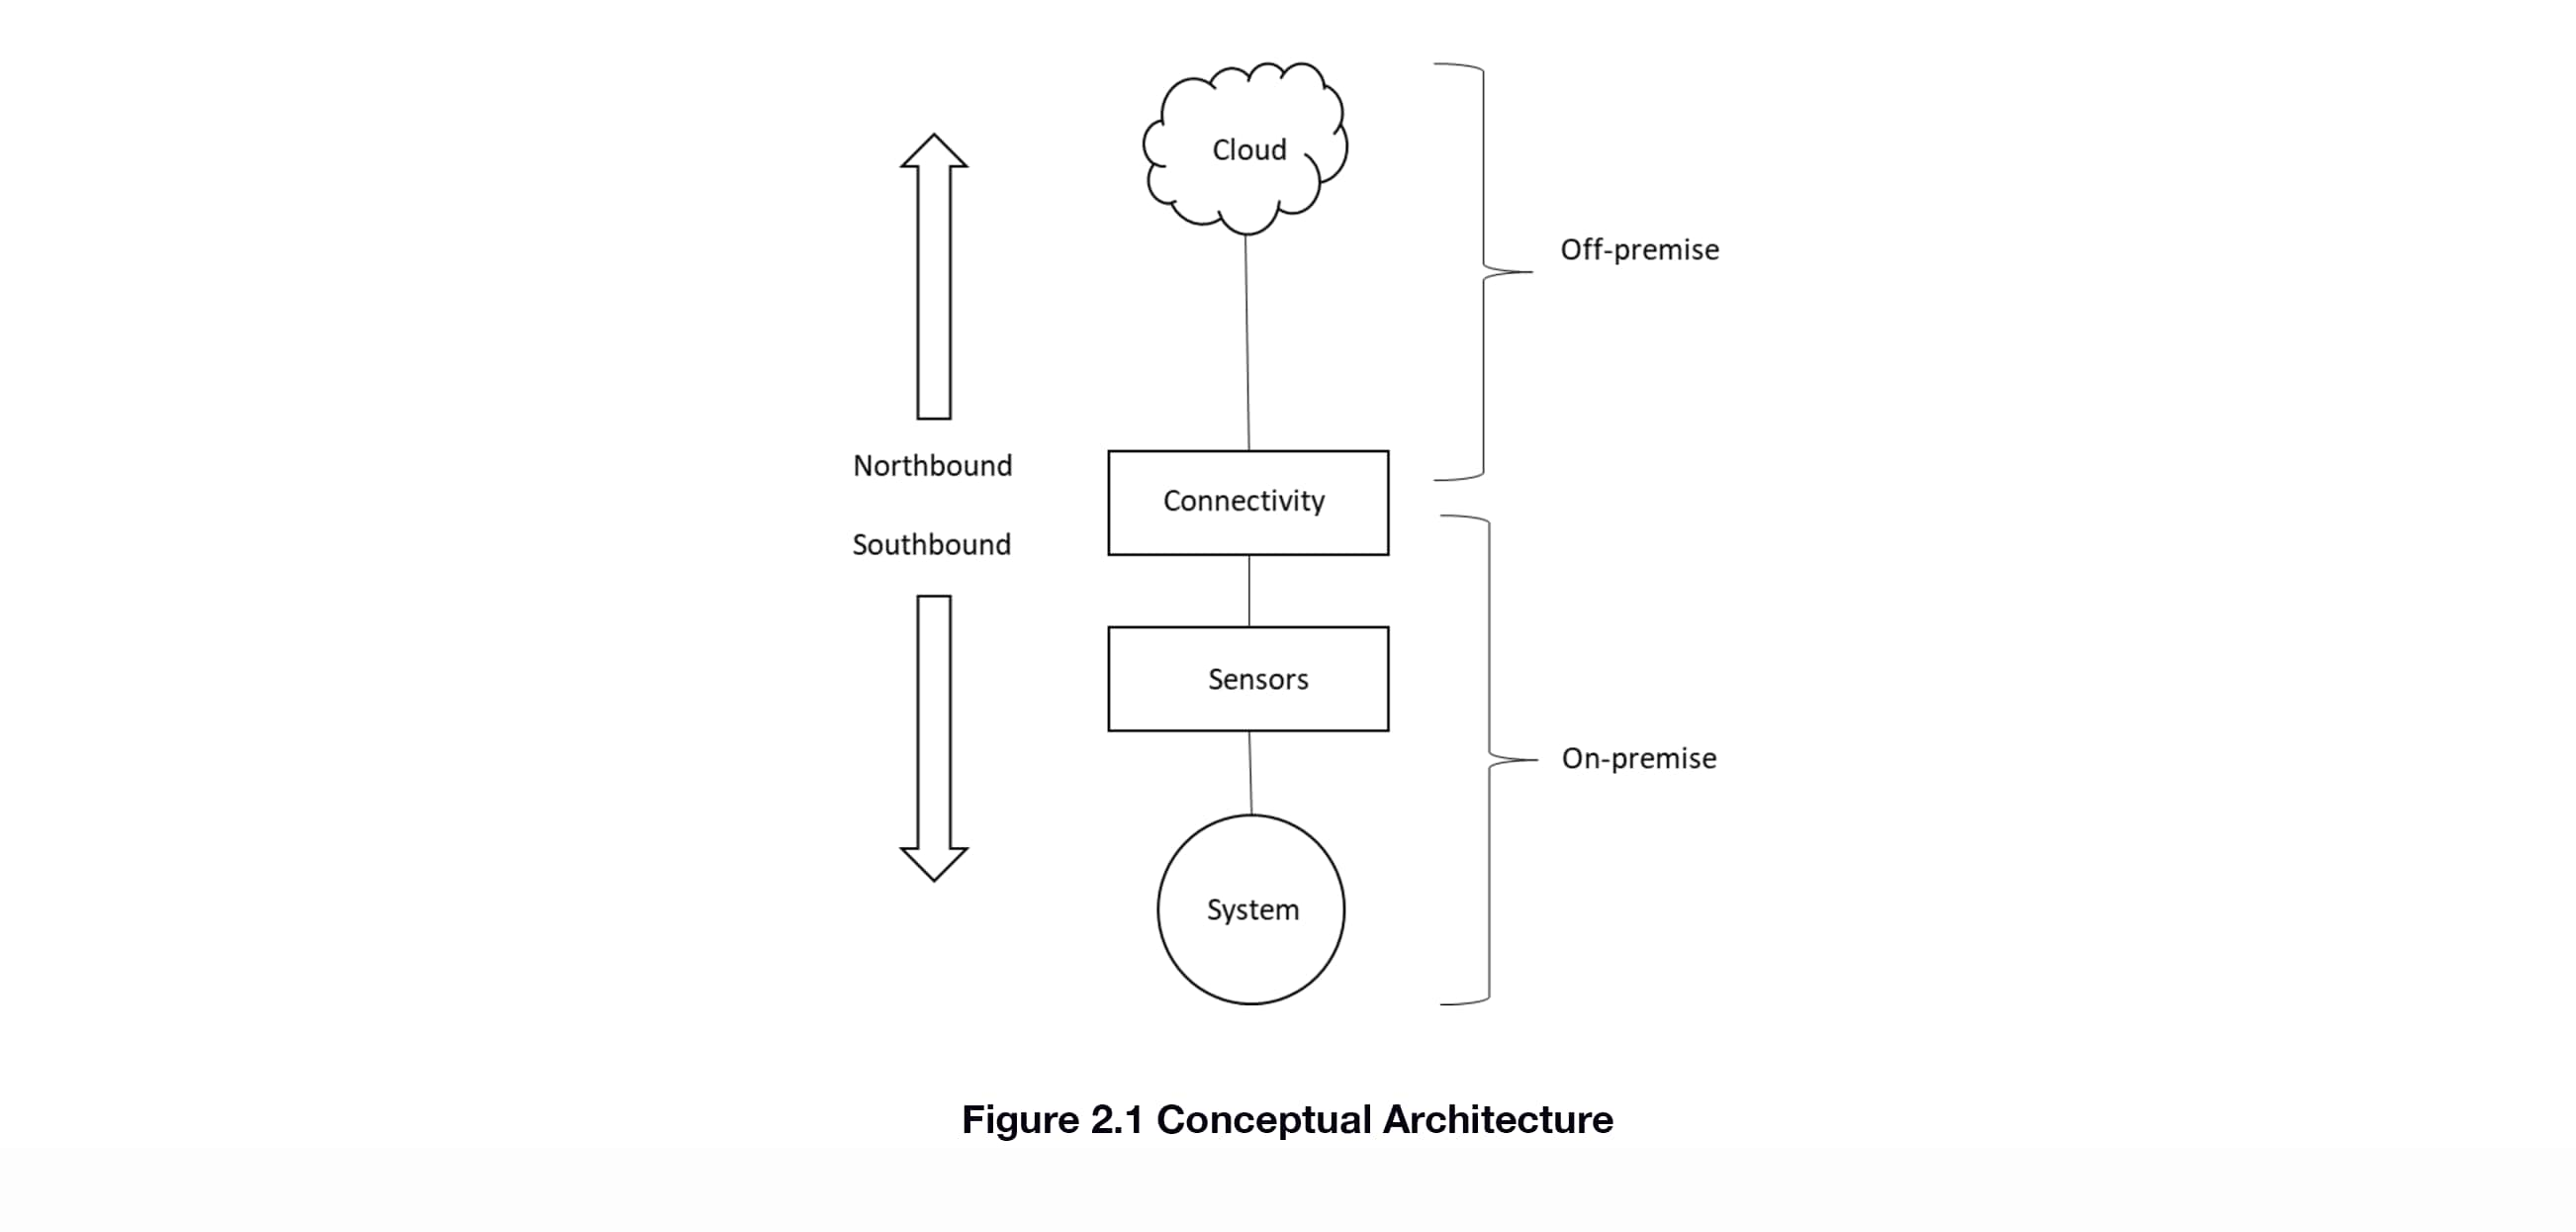
IIoTソリューションの概念アーキテクチャは、図2.1に示されている。システムは、1つ以上のセンサによって監視されています。システムおよびセンサーはオンプレミスに設置されています。これらのセンサーからの情報は、接続要素を介してクラウド上のオフプレミス拠点に送信されます。接続要素からクラウドへのデータ移動を「ノースバウンド」通信、接続要素からセンサーへのデータ移動を「サウスバウンド」通信と呼びます。
2.2 要素
2.2.1 クラウド
クラウドは、センサーから送られるデータのオフプレミスにおけるストレージおよび分析拠点である。また、通常はWebブラウザでのログインを通じて、このデータへの安全なユーザーアクセスも提供します。オンプレミスストレージは通常、その設置場所でのみアクセスが可能なのに対し、クラウドストレージおよび分析はインターネット経由で利用できます。インターネット接続により、ユーザーはデスクトップコンピュータ、タブレット、または携帯電話を介して、このデータにリモートでアクセスできます。高度な分析(例:機械学習)も利用可能です。
2.2.2 接続性
センサーとクラウドの間で情報を安全に伝送することは、接続性要素の役割である。次章で示すとおり、この要素は、利用可能なオプションの数および関連するサブ要素の多さにより、複雑なものである。複雑さの度合いにかかわらず、その役割は変わらず、データの安全な移動である。
2.2.3 センサ
センサは、システムの状態を検出するための手段である。IIoTソリューションの目的は、センサーが収集した極めて重要なデータをクラウドへ送信し、システム本体から離れた場所にいるユーザーによるさらなる分析および意思決定に活用することである。
3.0 設計アーキテクチャ
3.1 概要
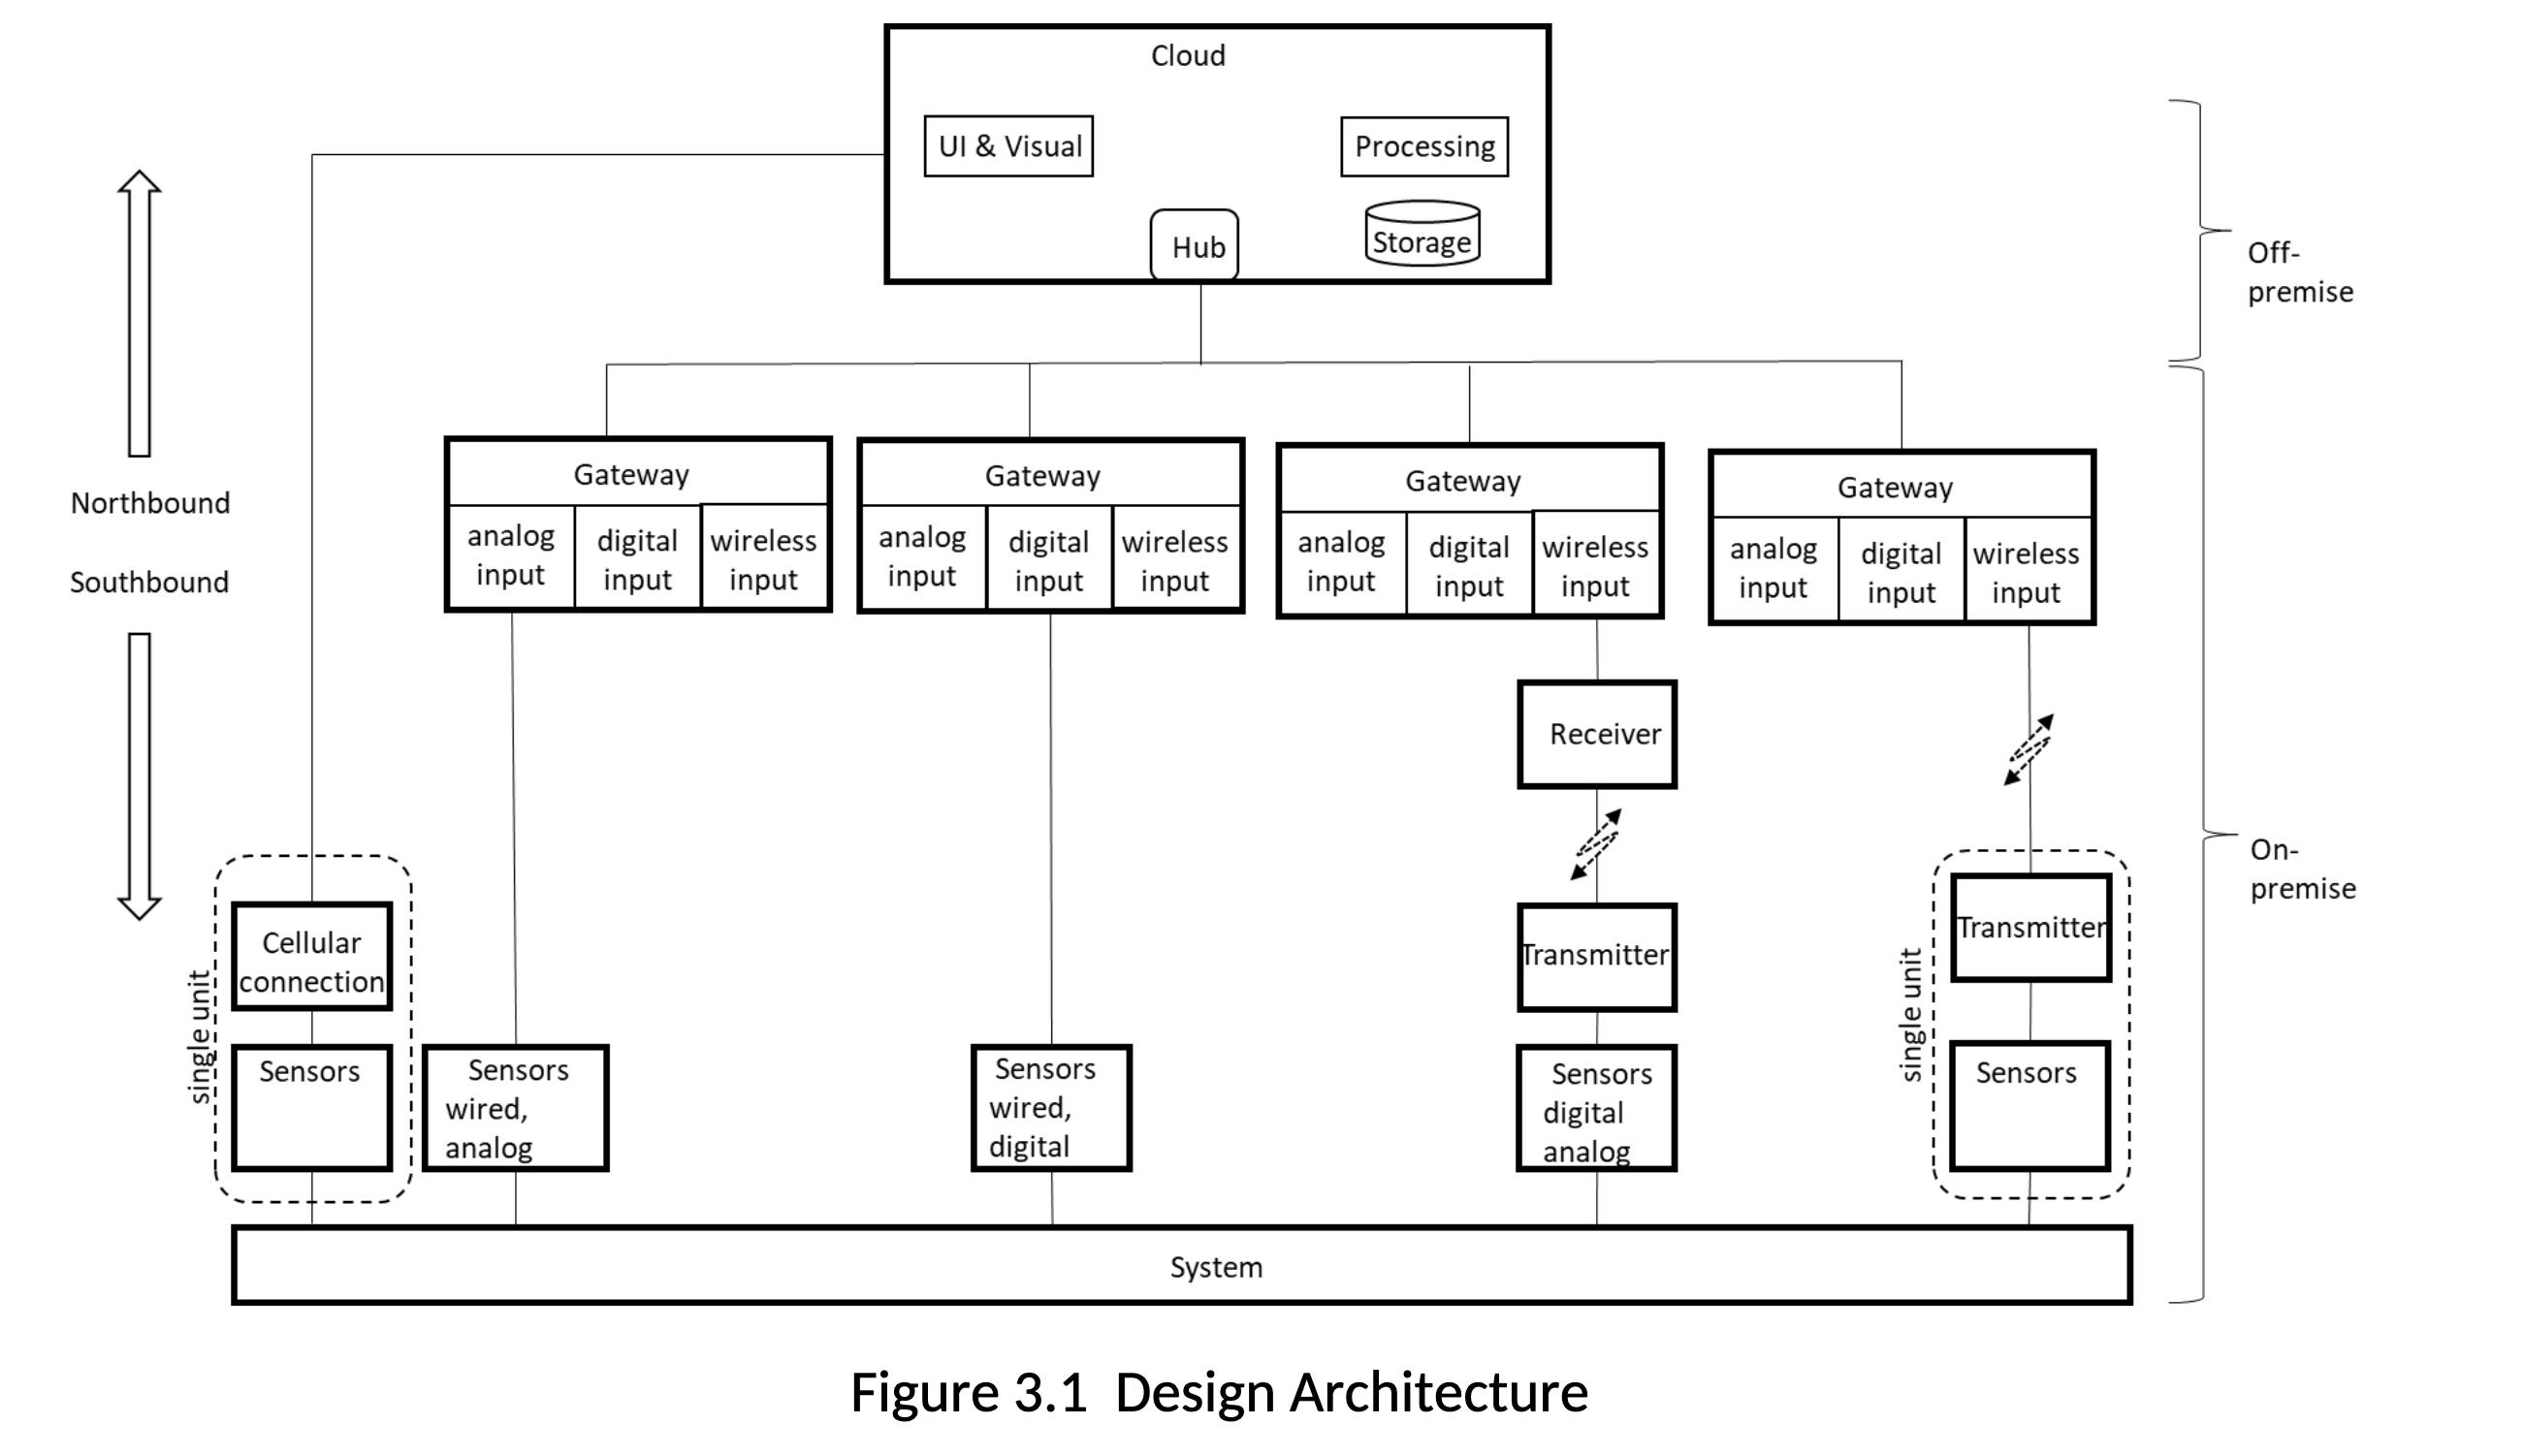
設計アーキテクチャ(図3.1)は、主要な各機能(クラウド、コネクティビティ、センサ)について設計オプションおよび要素を提示することにより、概念アーキテクチャをより詳細な段階へと発展させる。図3.1は、クラウド、接続性、およびセンサ機能についてより詳細に示している。詳細な説明は、以下の各節に記載されています。
3.2 センサ
3.2.1 有線と無線の比較
IIoTソリューションアーキテクチャの観点から、有線センサーと無線センサーの区別は最も重要な属性である。有線式センサの出力は、アナログまたはデジタルのいずれかとなります。アナログの場合、伝送のためにデータをデジタル形式に変換する手段が、その上流において用意されている必要があります。デジタル方式の場合、データの転送に使用されるプロトコルが明確であり、かつ接続ソリューション(いわゆる「サウスバウンド」接続)によってサポートされている必要があります。デジタルプロトコルには、物理コンポーネント(ケーブル、コネクタ)およびソフトウェアプロトコルの両方が含まれます。詳細は、「接続性:プロトコル」のセクションに記載されています。無線センサは、有線式デジタル出力センサと同様に、データは既に変換されているため、情報の送受信に関するプロトコルを確立する必要がある。さらに、物理構成要素には、無線伝送および無線受信機能が含まれます。
3.2.2 フォームファクタ
フォームファクタにより、異なる環境や規制体制において動作する1つまたは複数のセンサをパッケージ化することが可能となる。IIoTアーキテクチャの観点から、センサーと無線伝送を組み合わせたフォームファクタを理解することが重要である。これらは、図3.1の「単体ユニット」を示す点線で囲まれたボックスに示されています。1つは、セルラー接続とペアリングされたセンサーを示しており、これによりクラウドへの直接アクセスが可能になります。もう1つは、無線リンクを介してゲートウェイに接続するセンサー/トランスミッターの組み合わせを示しています。
3.2.3 センシングの種類
センサは、さまざまな物理現象、化学現象、生物現象、および核現象を、複数の機構または様式を介して検出します。アーキテクチャの観点からは、センシングの様式よりも、情報がセンサーからクラウドへどのように伝送されるかがより重要である。
3.3 クラウド
クラウドは、以下の4つの主要コンポーネントで構成される。
a. ハブオンプレミスシステム、テレメトリ、およびデバイス管理への安全な接続を提供するもの。ハブは、必要に応じて複数のサイトにわたって、オンプレミスシステムとの間のリモート通信を可能にします。一般に、接続管理、セキュアな通信パス、およびデバイスの認証と認可を含む、通信の全側面を管理します。また、接続クォータおよびスループットクォータを適用します。デバイスからのテレメトリおよびその他のメッセージはクラウドに入力され、メッセージ交換はハブによって仲介されます。
b. ストレージ データの保持用
c. 処理 データの分析のため
d. ユーザーインターフェースおよび可視化 分析結果をエンドユーザーに提供するための手段として、通常はWebブラウザのインターフェースが用いられますが、アラームの場合は電子メール、SMS(ショートメッセージサービス)、および/または音声通話が用いられます。
3.4 接続性:構成
接続性により、データは北方向(上流)にクラウドへ送信され、コマンドおよび構成情報は南方向(下流)に送信されます。安全な通信のための認証情報および認可情報も、同様にノース/サウス方向に伝送されます。この通信経路の構造は、以下に説明し、図3.1に示す3つのパターンに従う。
1. センサーからクラウドへ: センサー/セルラー一体型フォームファクタにより、オンプレミスからクラウドへの直接接続が可能となる。
2. センサーからゲートウェイへ、そしてクラウドへ:最も一般的な構成では、センサーとクラウド間の接続を担うゲートウェイ(次のセクションを参照)が用いられます。ゲートウェイは通常、有線接続および無線接続のオプションを備えています。無線接続オプションは、通常、図3.1に示すような単一ユニットのセンサー/トランスミッターのフォームファクタとなります。
3. センサーからトランスミッターへ、トランスミッターからレシーバーへ、レシーバーからゲートウェイへ、ゲートウェイからクラウドへ: この構成は、既存のトランスミッタおよびレシーバが存在する場合、および/またはゲートウェイの設置予定位置からある程度の距離を置いた有線センサが多数存在する従来の設備において一般的である。
3.5 接続性:ゲートウェイ
3.5.1 概要
ゲートウェイは、通信を可能にする役割を果たし、場合によってはデバイスデータの処理ハブとしても機能します。その役割は、センサーとクラウドとの間でデータおよび情報を伝送することである。ゲートウェイは、転送の一環としてデータを変換する場合もある。認証情報および認可情報を含む安全な通信プロトコルをサポートします。ゲートウェイは、アクセスおよび情報フローの管理において能動的な役割を果たす点で、ルーターとは異なる。ゲートウェイは、ハードウェア形態またはソフトウェア形態のいずれかでインスタンス化される。
3.5.2 ハードウェアゲートウェイ
ハードウェアゲートウェイは、スタンドアロン型の機器である。これらは、サウスバウンドのセンサー接続向けに、有線(アナログおよびデジタル)ならびに無線による1つ以上のインターフェースを提供する。また、これらはインターネットへのアクセスも提供し、その方法は、内蔵型であるか、通常はルーターへの接続を介するかのいずれかである。
3.5.3 ソフトウェアゲートウェイ
ソフトウェアゲートウェイは、PCにインストールされます。このソフトウェアは、フォアグラウンドまたはバックグラウンドで実行でき、ハードウェアゲートウェイと同等のノースバウンドおよびサウスバウンドの通信リンクを、PCが備える物理インターフェースを介して提供します。ソフトウェアベースのゲートウェイは、センサの視覚的な構成設定およびセンサデータの表示へのアクセス用ユーザーインターフェイスを提供できます。ソフトウェアゲートウェイはPC上で稼働するため、オンプレミスでのデータストレージおよびデータの可視化を実現できます。情報技術部門が、PCを介して外部から内部ネットワークへの安全なアクセスを許可している場合、リモートアクセスも可能です。その場合、オンプレミス型のソフトウェアゲートウェイを用いることで、クラウド層の機能が不要となる可能性があります。
3.6 接続性:プロトコル
3.6.1 概要
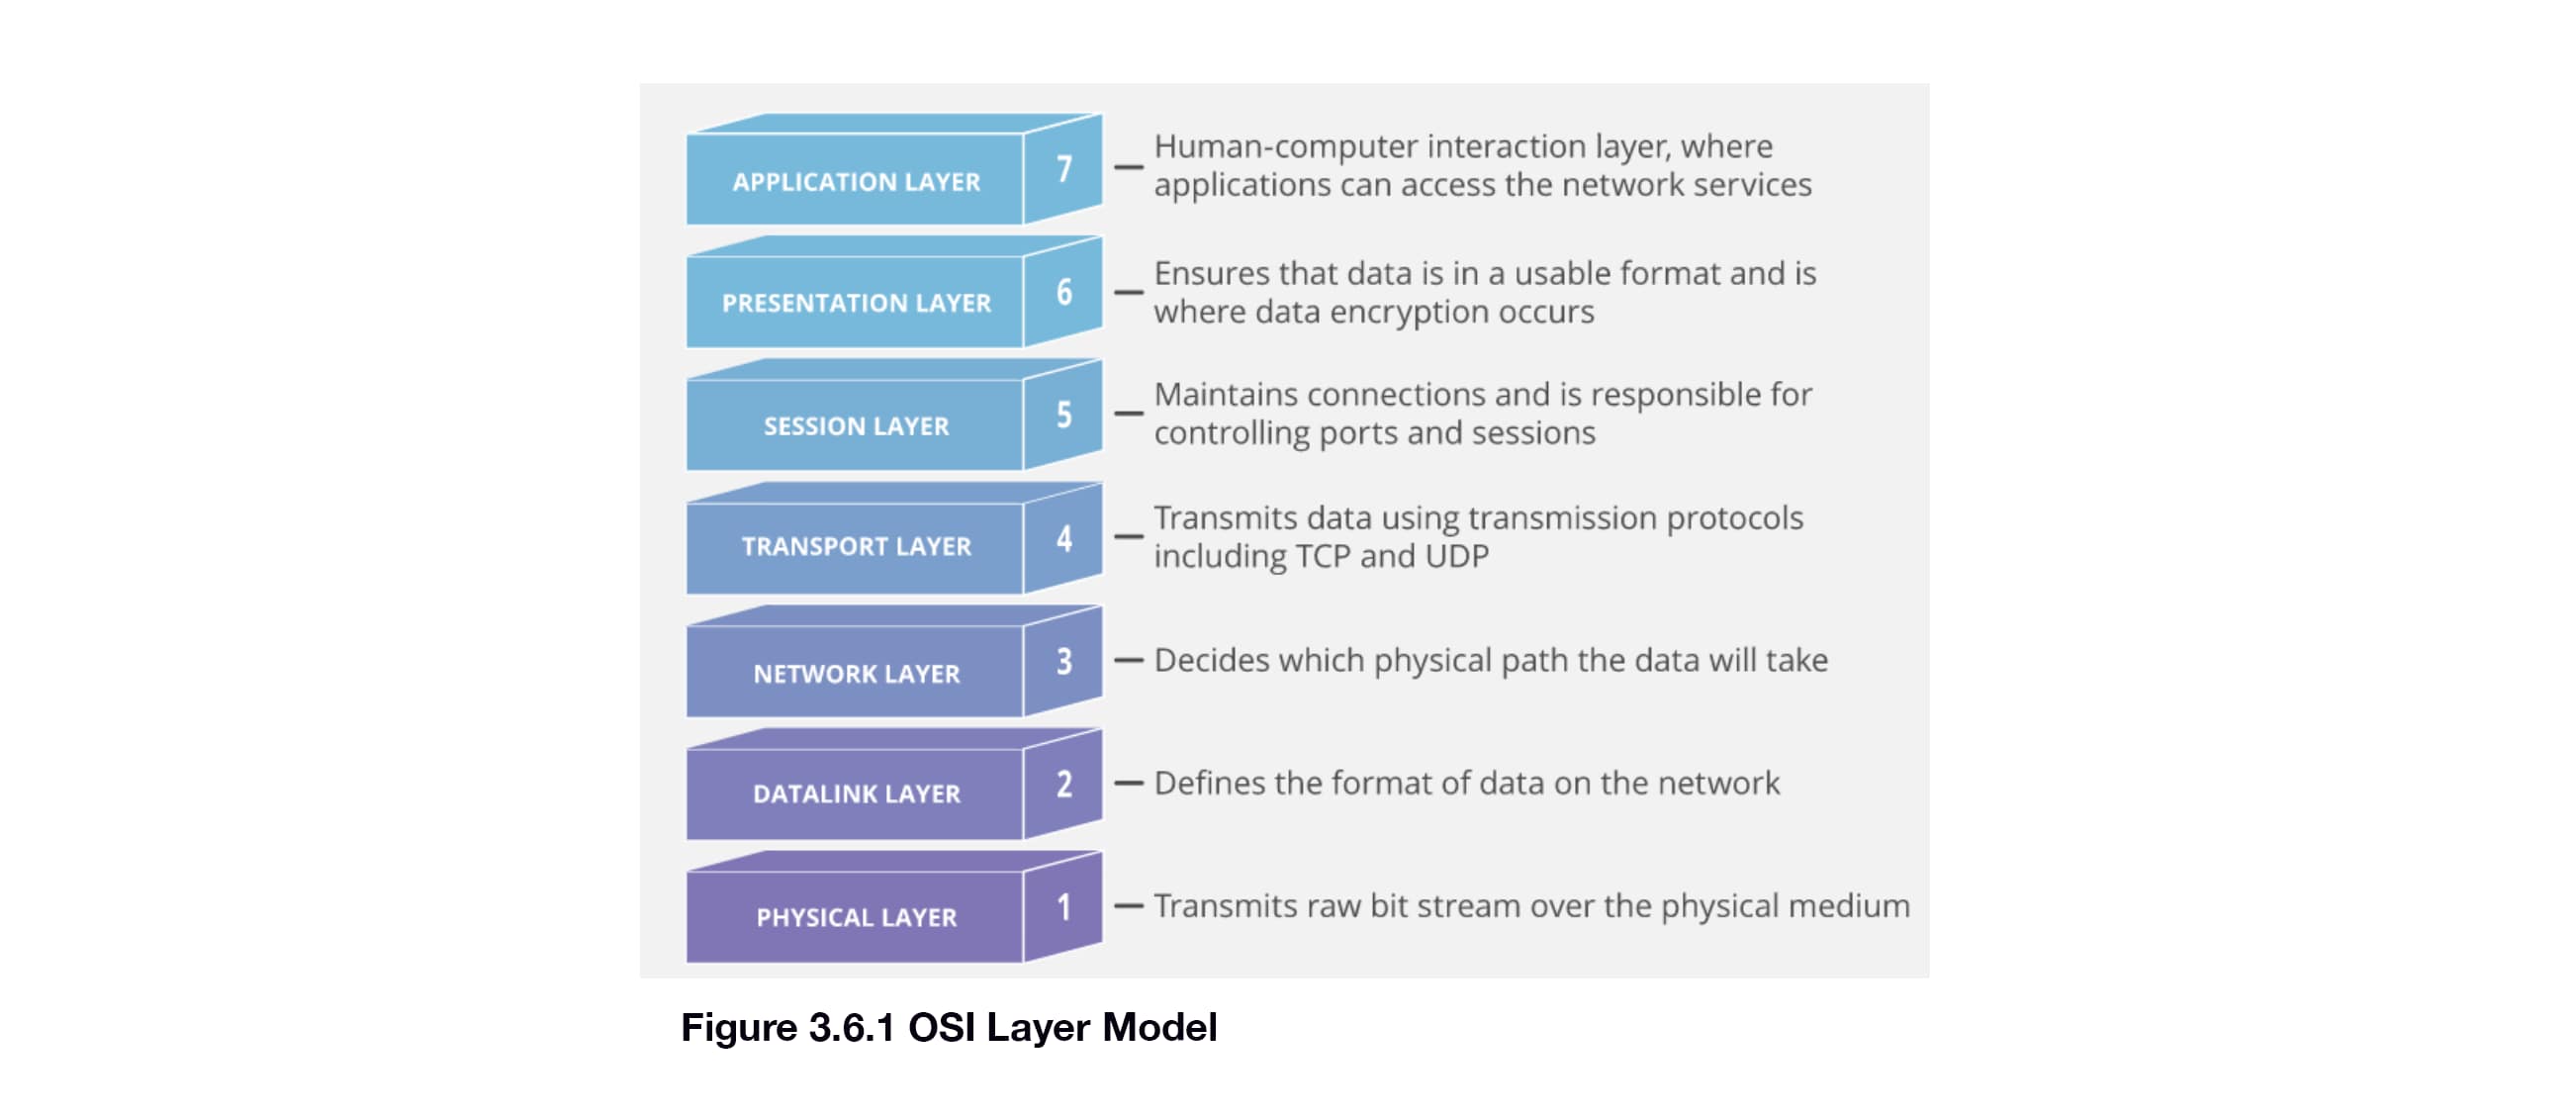
IIoTソリューションにおけるデータの伝送には、プロトコルの使用が必須である。これらのプロトコルは、明確に定義され、安全性が確保されており、理想的には業界標準であることが求められます。プロトコル仕様には、コネクタおよびケーブルの物理的特性、通信チャネルの確立方法、当該チャネルを介して送信されるデータのフォーマットのいずれか、またはすべてが含まれる場合があります。OSI参照モデル(下図3.6.1)は、プロトコルを階層の集合として規定し、各階層が固有の機能を担うことを示しています。
3.6.2 ノースバウンド:クラウドとの間のゲートウェイ
ゲートウェイとクラウド間のインターフェースには、複数の標準プロトコルが存在します。以下に、一般的なプロトコルをいくつか定義し、概要図を併せて示します。
ハイパーテキスト転送プロトコル(HTTPS) これは、ワールドワイドウェブのプロトコルであり、リクエスト/レスポンスのやり取りを目的としている。「HTTPS」の「S」は「Secure(セキュア)」を意味します。HTTPはテキストベースであるため、比較的冗長であるが、実装は容易である。
Advanced Message Queuing Protocol(AMQP) 接続型で双方向のマルチプレクシング・メッセージ転送プロトコルであり、固有のコンパクトなデータ符号化を備えています。HTTPなどの旧来のプロトコルとは異なり、AMQPはIIoT型のクラウド接続を前提として設計された。
MQ Telemetry Transport(MQTT)。 MQTTは、メッセージ向けの軽量なクライアント-サーバー転送プロトコルである。MQTTは、コードサイズのコンパクトさとメッセージフレームサイズの小ささから、IIoTデバイスに適している。
制約型アプリケーションプロトコル(CoAP))。Constrained Application Protocolは、UDPなどのトランスポート層上で実装可能なデータグラムベースのプロトコルである。CoAPは、IIoTのニーズに合わせて設計された、HTTPのコンパクト版と捉えることができます。
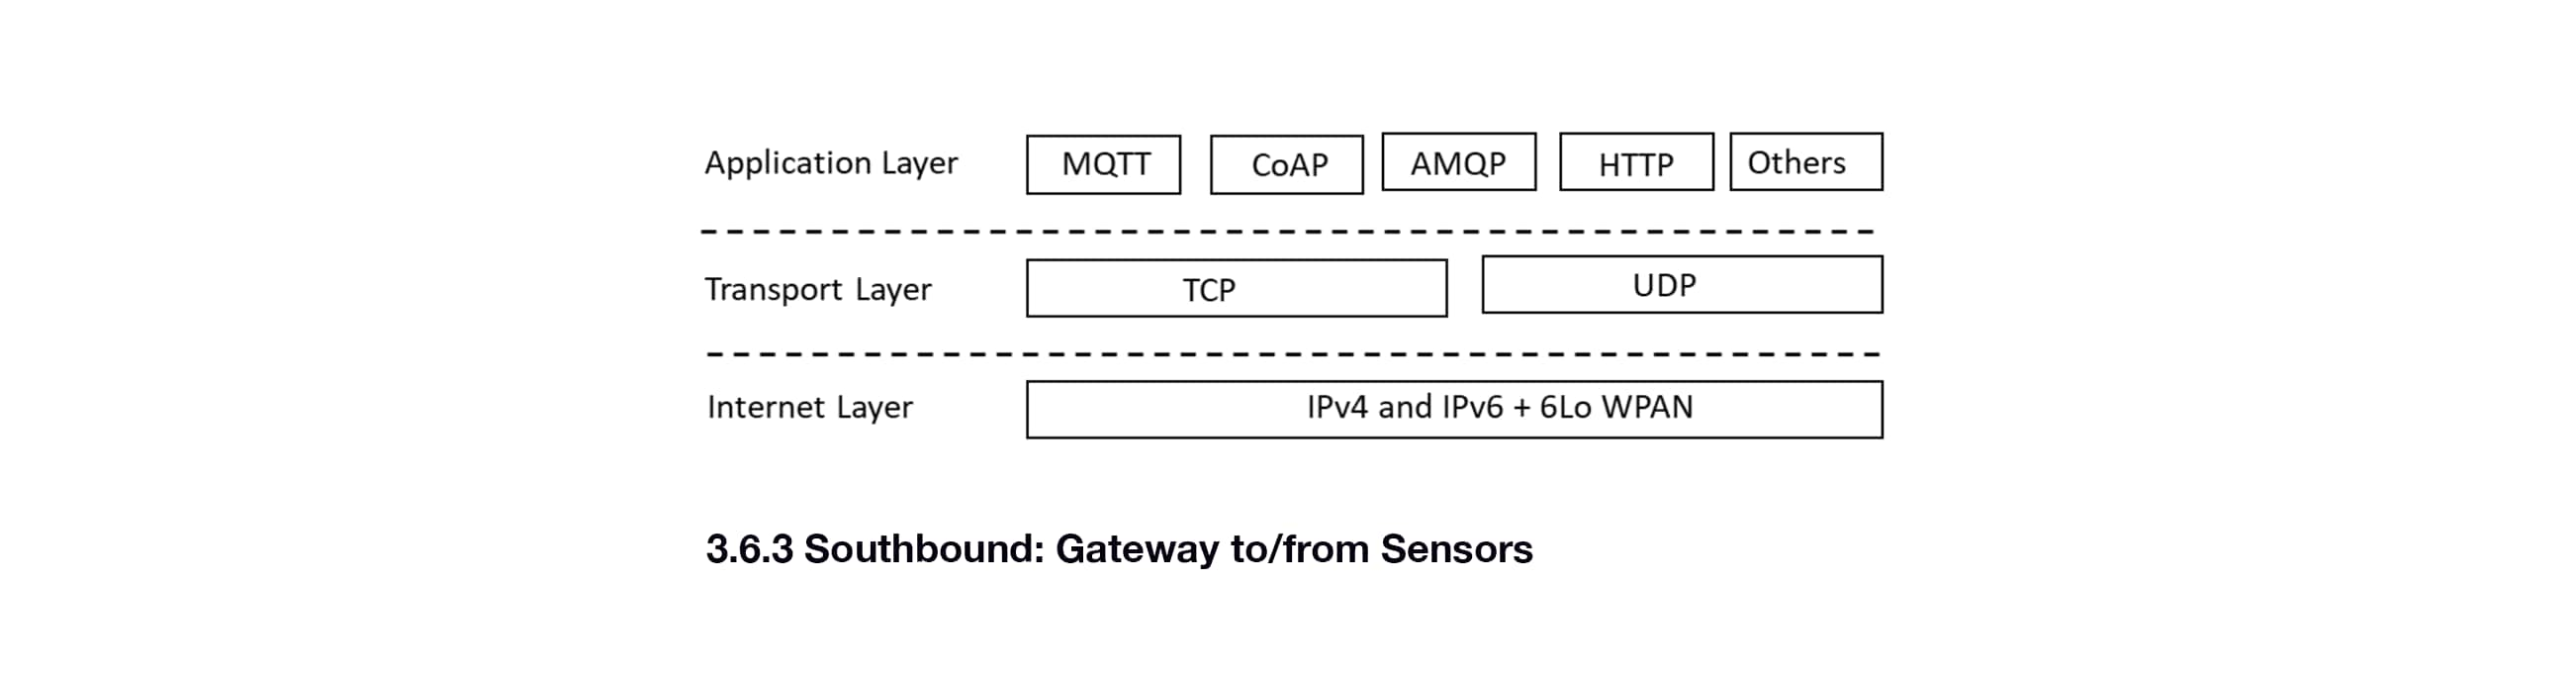
3.6.3 サウスバウンド:センサーとの間のゲートウェイ
ノースバウンドプロトコルと同様に、ゲートウェイとセンサー(複数可)間のサウスバウンド接続にも多くの選択肢が存在します。これらのオプションには、前述のノースバウンドプロトコルが含まれます。しかし、デバイスの制約や、既に導入済みの生産システムやネットワークなどのオンプレミス環境における制約により、多くの場合、自社開発のもの、または単一ベンダーが自社製品向けに確立した事実上の標準となる傾向があります。例としては、Zigbee、Bluetooth、WiFi、USB、SimpliciTI が挙げられる。これらのプロトコルは、OSIスタックの異なる層を対象としています。一例として、Zigbeeはネットワーク層以上を規定するのに対し、WiFiはデータリンク層および物理層のみを規定します。この機能の分離により、プロトコルの組み合わせや混用も一定程度可能となる。
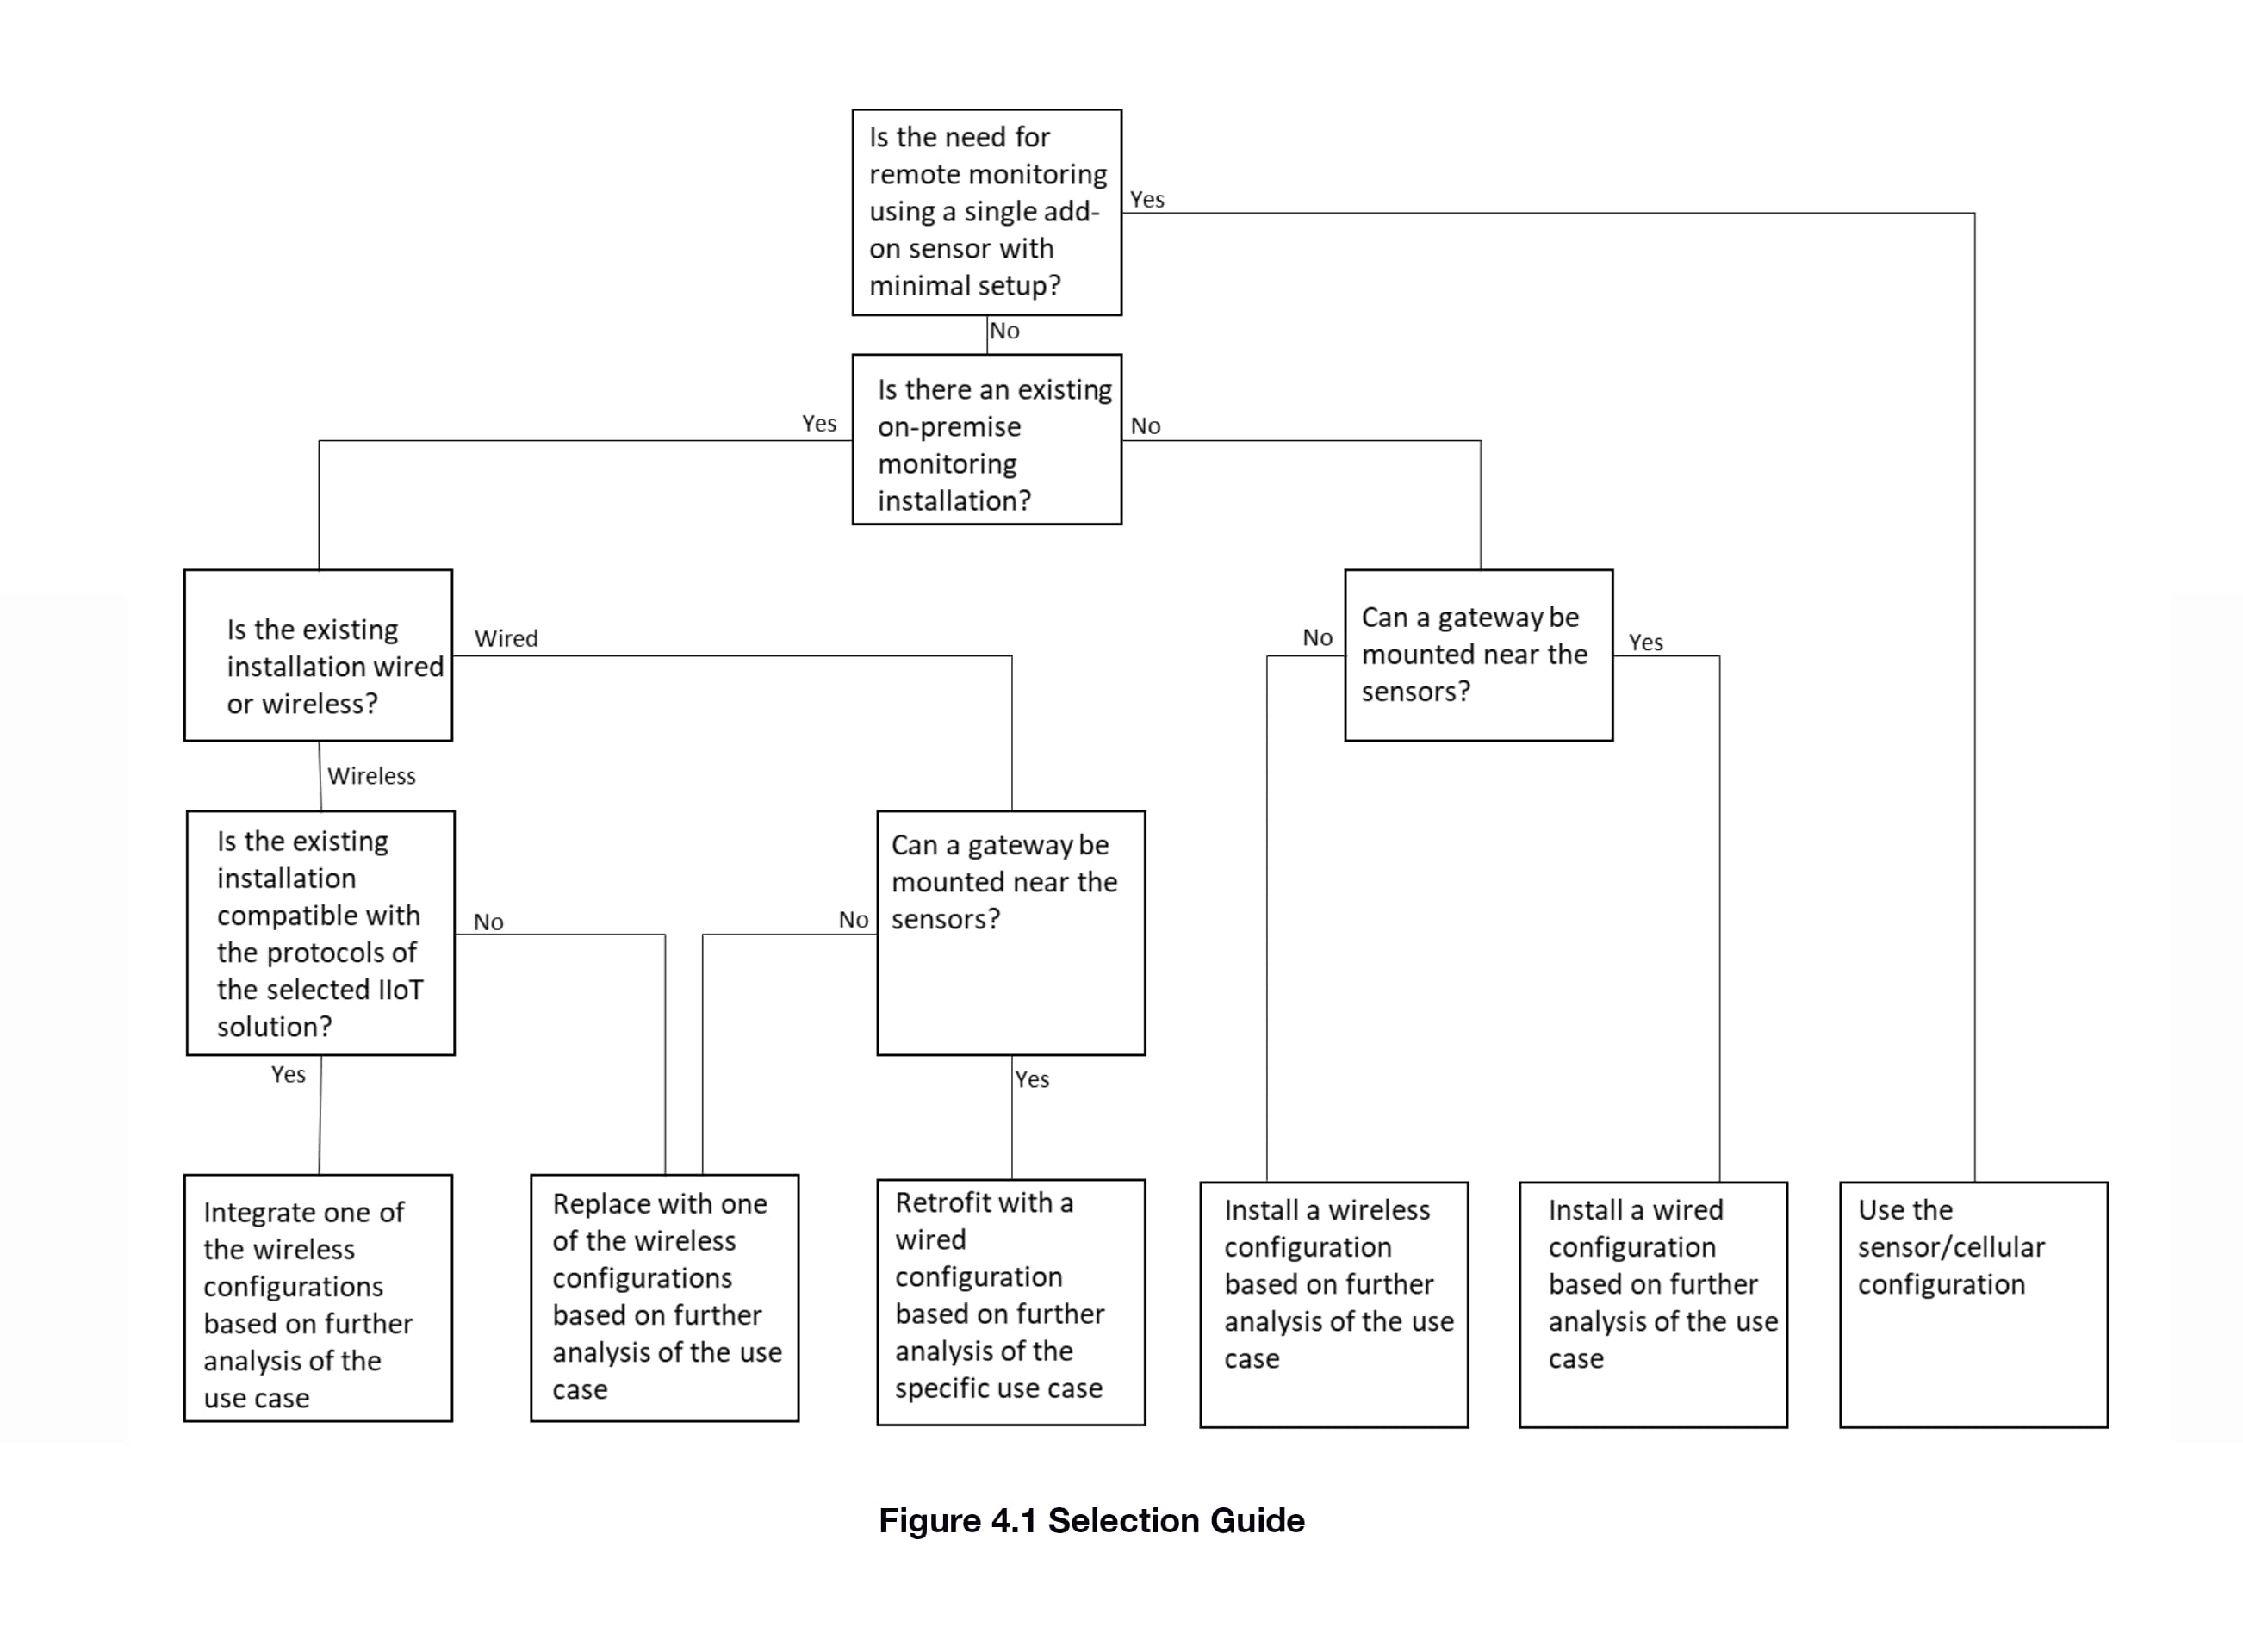
4.0 選択ガイド
選定ガイド(図4.1)は、設計アーキテクチャにおける各種構成の選択に関する指針を提供する。重点は、セルラー、無線、有線のいずれかを選択することに置かれています。どの無線構成を選択するか、あるいはデジタルおよび/またはアナログの有線接続のいずれを選択するかは、具体的な用途に関するさらなる分析に基づき判断されます。
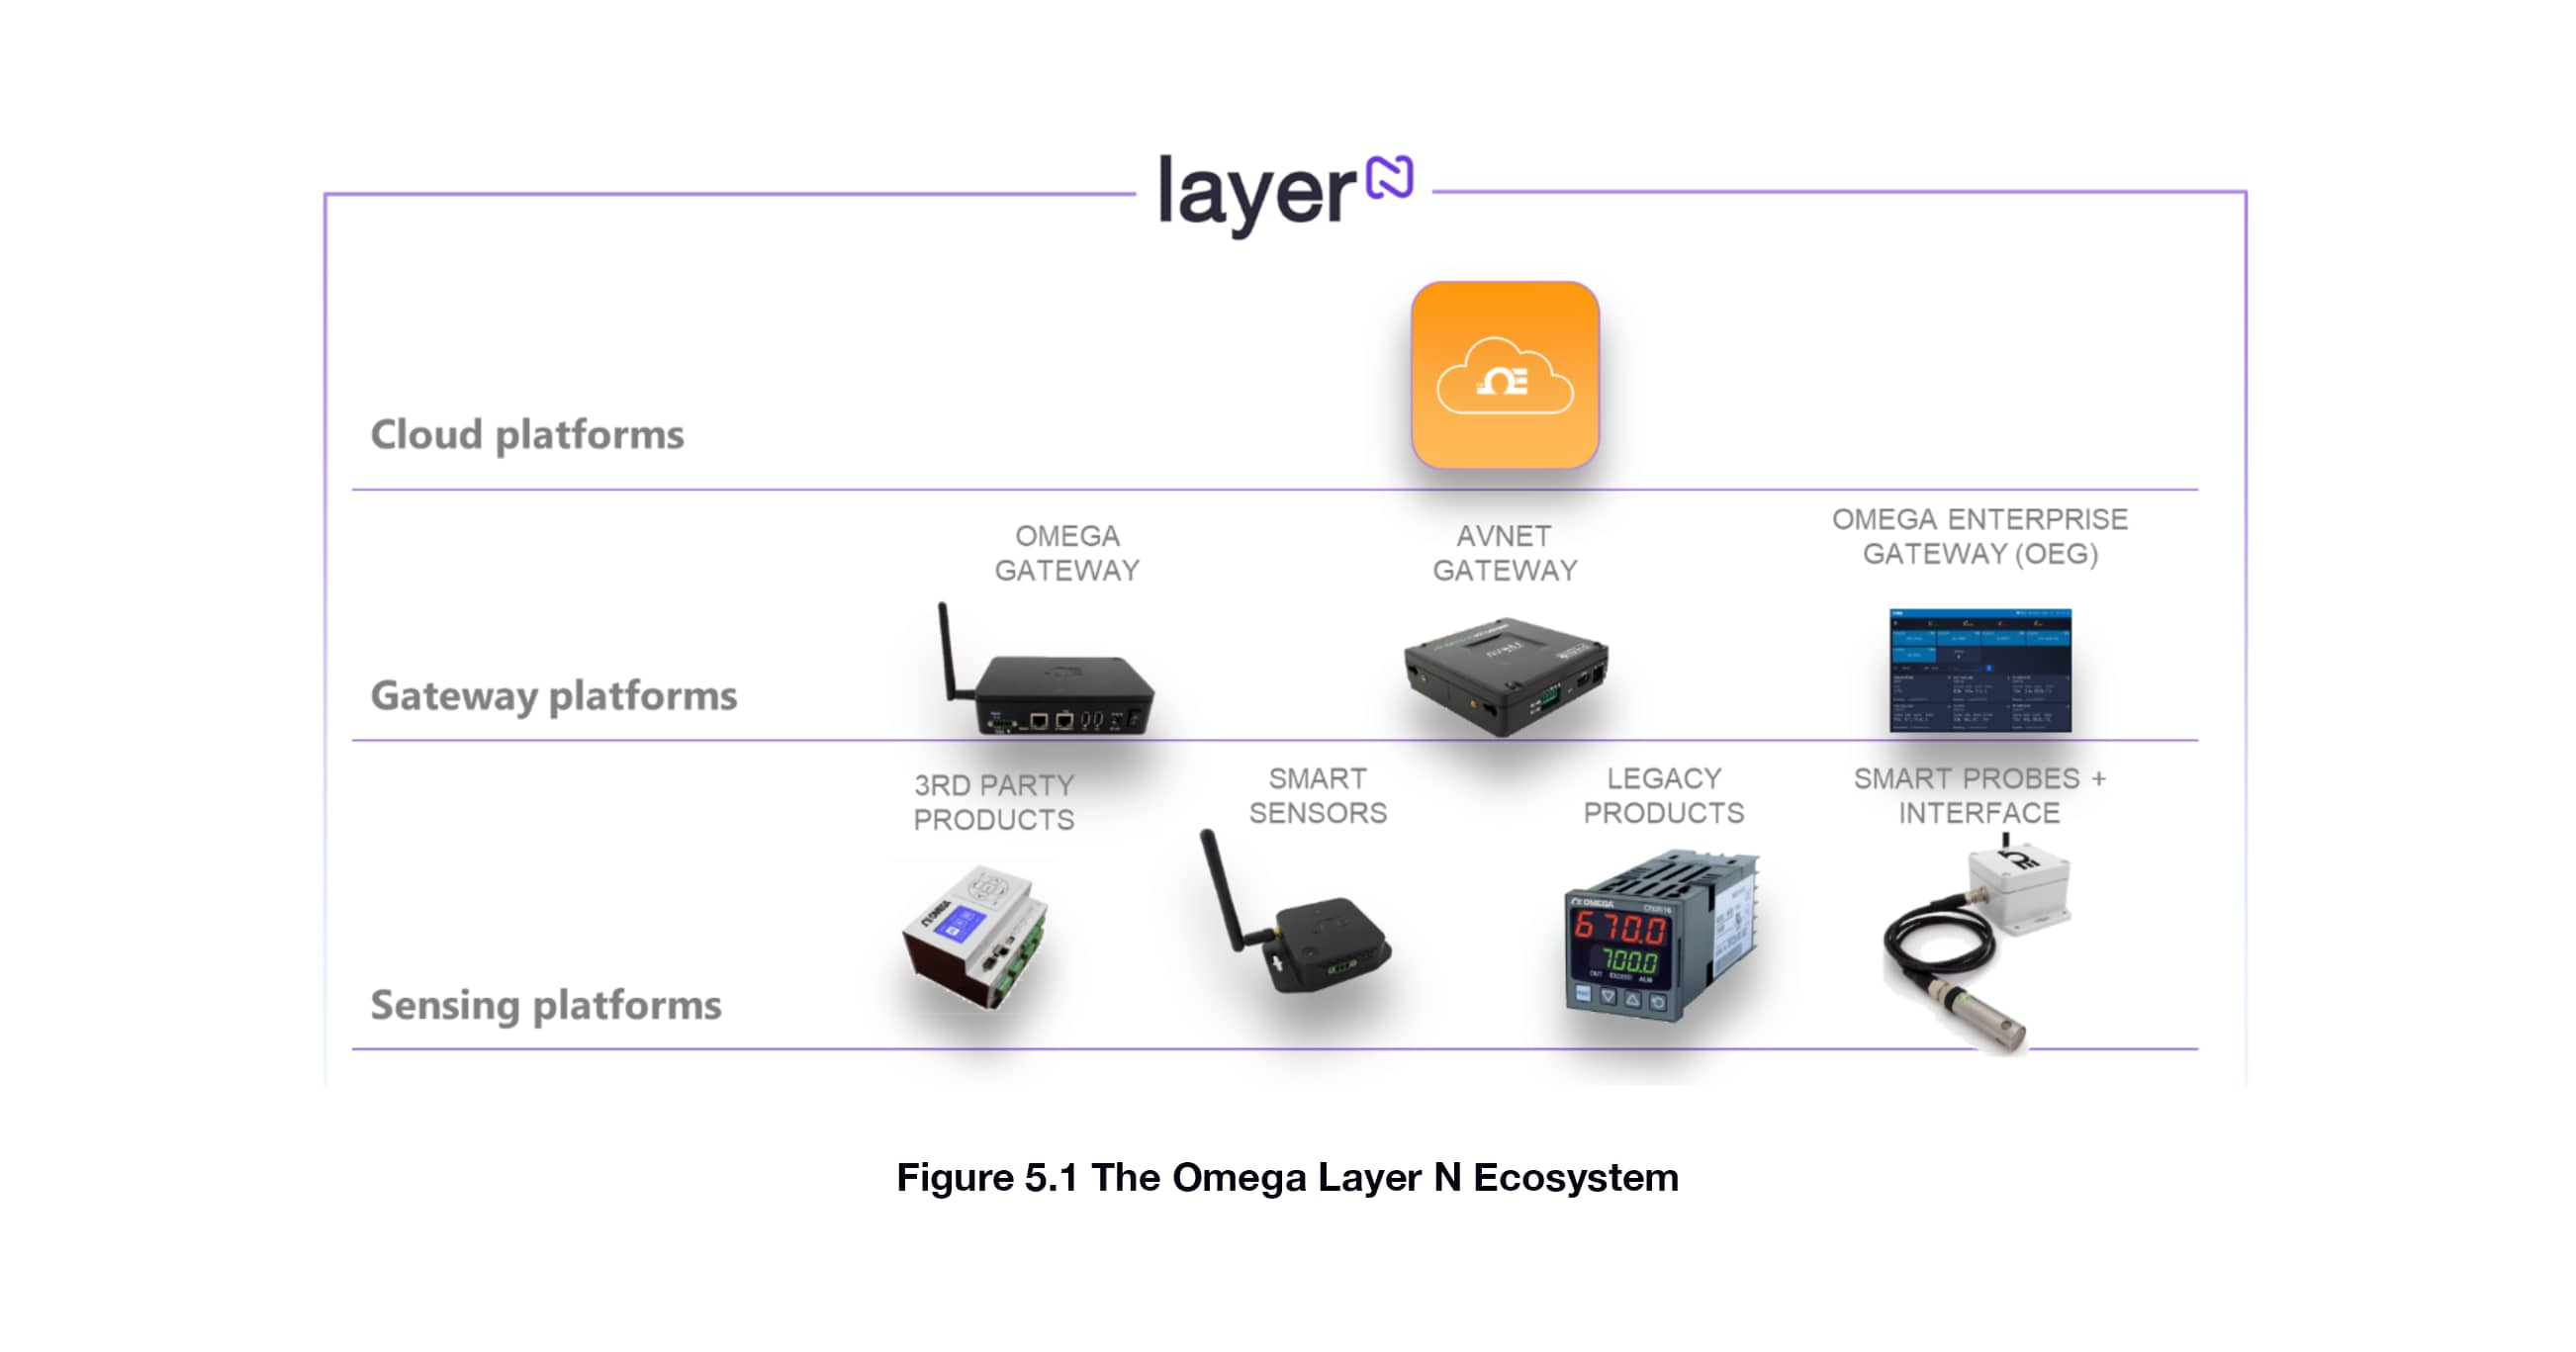
5.0 Omega Link IIoT エコシステム
Omega Link IIoT エコシステムは、以下に示すとおり、IIoT 設計アーキテクチャの具現化である。予想されるとおり、クラウド、接続(ゲートウェイ経由)、センサーの3つのレイヤーが存在します。ゲートウェイには、ハードウェア(OmegaおよびAvnet製)およびソフトウェア(OEG)の両方において、複数の選択肢が存在します。センサは、有線接続および無線接続の両方に対応し、複数のフォームファクタで提供されます。レイヤー間およびデバイス間の認証・認可を含む、安全な標準プロトコルが採用されています。これらのプロトコルは、AMQPおよびSimpliciTIを活用し、エコシステム互換製品とのプラグアンドプレイによるセットアップを可能にします。
6.0 参考文献
Microsoft Azure IoT リファレンスアーキテクチャ、バージョン 2.1、2018年9月26日。
http://www.steves-internet-guide.com/internet-protocol-suite-explained/
http://www.steves-internet-guide.com/iot-messaging-protocols/
https://www.postscapes.com/internet-of-things-protocols/
付録A. IIoTのセキュリティ
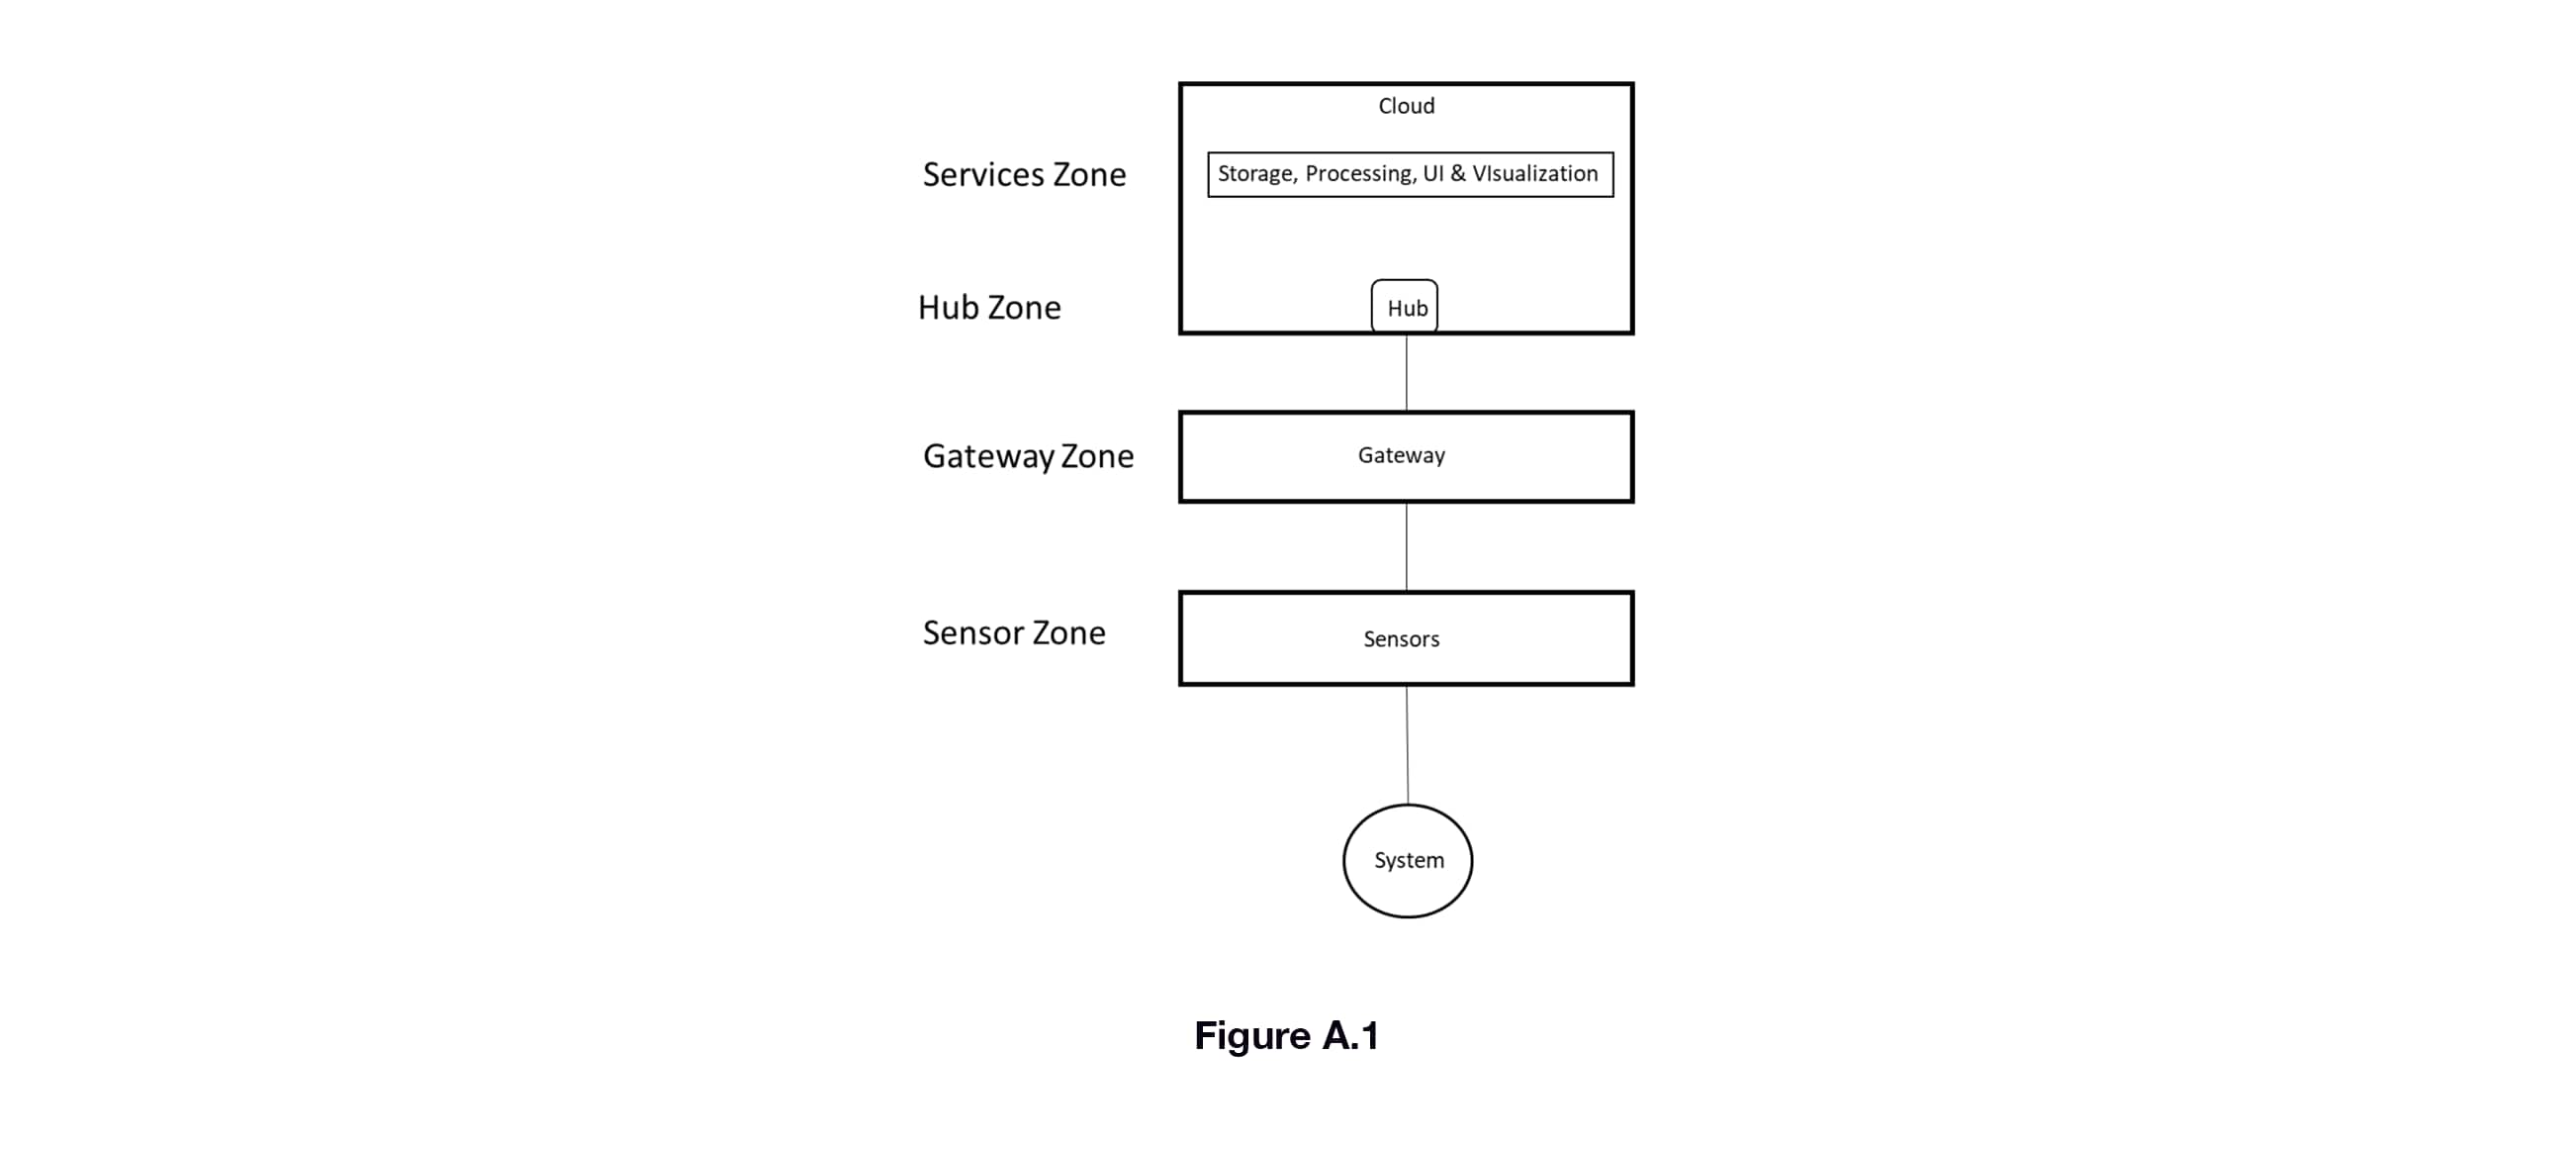
IIoTソリューションは、重要なシステムおよび環境の監視・測定を行うため、データの完全性を保ち、信頼性の高い情報を提供するものであることが求められます。その信頼性は、システムが脅威に対して安全であることを確認することで検証されます。脅威モデリングは、セキュリティを考慮した設計を行う上での最善のアプローチである。典型的なIIoTソリューション構成を用いることで、複数のゾーンを識別できます(図A.1)。これらのゾーンの境界は、データおよび情報がソリューションの構成要素間を移行する箇所である。脅威は、これらのゾーンの境界に対して発生します。脅威分析を実施するにあたり、STRIDEモデルを用いることができます。このモデルでは、脅威を以下の表に示すカテゴリに分類しています。
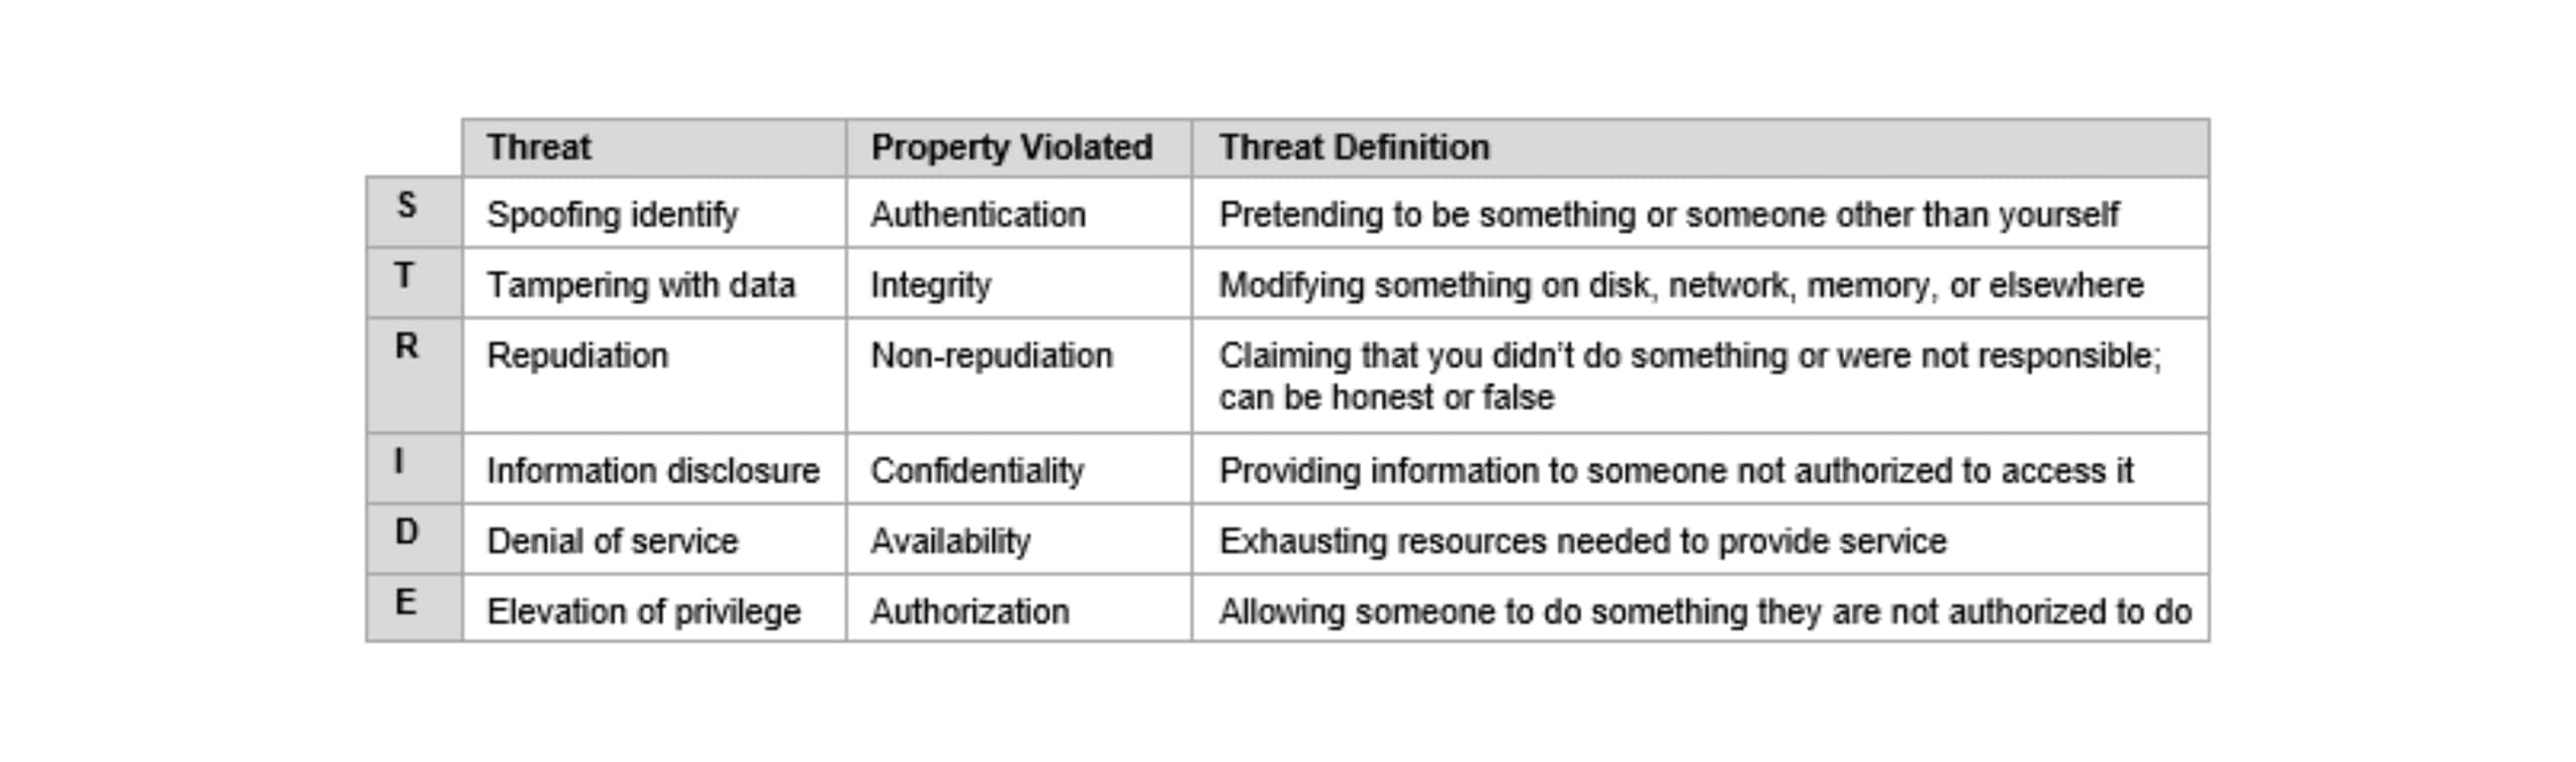
STRIDEモデルの適用に関する詳細な説明は、本ガイドの範囲外ですが、IIoTソリューションのセキュリティは、図A.1に示す各ゾーンに対して、この手法またはこれと同等の手法を用いて検証されるべきです。
ステッピングモーターおよびコントローラーとは何か? – Omega Engineering ステッピングモーターの概要
